

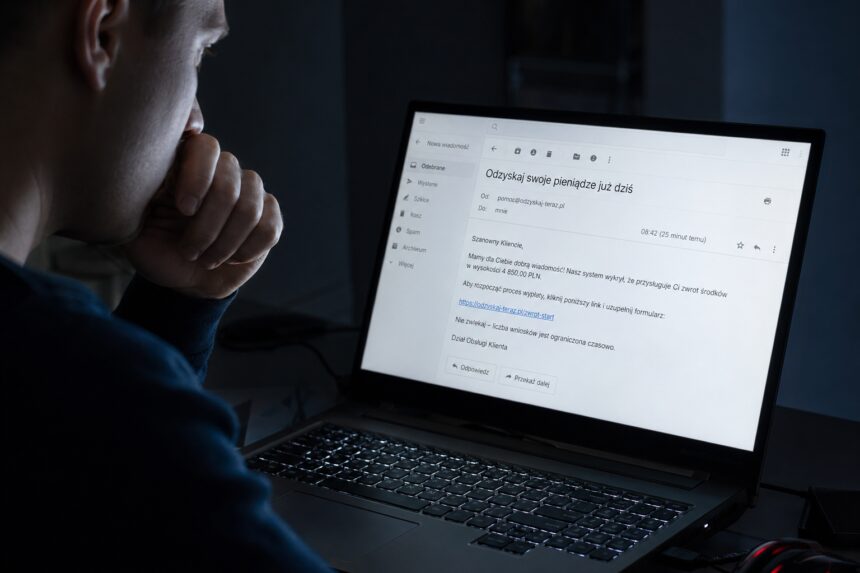
Afera wokół Zondacrypto wciąż się rozwija, a jej skutki odczuwają tysiące użytkowników. Jednak obok głównego problemu pojawiło się nowe, równie niebezpieczne zjawisko. Oszuści zaczęli wykorzystywać sytuację poszkodowanych, tworząc kolejną falę ataków. Tym razem nie chodzi już o samą giełdę, ale o ludzi, którzy próbują odzyskać swoje pieniądze. To właśnie oni stali się celem nowej kampanii phishingowej, która – jak ostrzegają eksperci – może być wyjątkowo skuteczna.
- Fałszywa nadzieja na odzyskanie pieniędzy
- Presja czasu – klasyczna technika manipulacji
- Co dzieje się po kliknięciu
- Nie wszystkie systemy to wykrywają
- Oszustwa wtórne – rosnący problem
- Deepfake i dezinformacja
- Śledztwo trwa, ale pieniędzy wciąż brak
- Jak się chronić
- Nowa rzeczywistość po aferach finansowych
- Podsumowanie
Fałszywa nadzieja na odzyskanie pieniędzy
Mechanizm oszustwa jest dobrze przemyślany i opiera się na emocjach. Osoby, które straciły środki na platformie, otrzymują wiadomości e-mail informujące o możliwości odzyskania pieniędzy. Nadawca podszywa się pod oficjalną komunikację lub kancelarię prawną, a całość wygląda bardzo wiarygodnie. W treści maila pojawia się informacja, że odbiorca został „zidentyfikowany” jako poszkodowany i może dołączyć do procesu odzyskiwania środków.
Na pierwszy rzut oka wszystko wygląda profesjonalnie. Są odniesienia do procedur prawnych, formalny język, a nawet logika działania, która pasuje do realnej sytuacji. Problem w tym, że to wszystko jest jedynie dobrze przygotowaną pułapką.
Presja czasu – klasyczna technika manipulacji
Kluczowym elementem tego typu ataków jest presja. W wiadomościach pojawia się informacja, że użytkownik musi szybko podjąć decyzję, ponieważ w przeciwnym razie może stracić „pierwszeństwo” w odzyskiwaniu środków. To bardzo charakterystyczny zabieg stosowany przez cyberprzestępców.
Człowiek, który już raz stracił pieniądze, jest bardziej skłonny do szybkiego działania. Emocje biorą górę nad rozsądkiem, a chęć odzyskania środków sprawia, że wiele osób ignoruje podstawowe zasady bezpieczeństwa. Oszuści doskonale o tym wiedzą i celowo wykorzystują ten moment.
Co dzieje się po kliknięciu
Najbardziej niebezpieczny etap zaczyna się po kliknięciu w link zawarty w wiadomości. Użytkownik trafia na stronę, która wygląda jak system do podpisywania dokumentów lub panel zgłoszeniowy. Interfejs jest często dopracowany i przypomina znane narzędzia wykorzystywane w biznesie.
Na tym etapie pojawia się prośba o pobranie pliku lub zainstalowanie aplikacji. To właśnie tutaj kryje się największe zagrożenie. W rzeczywistości użytkownik instaluje złośliwe oprogramowanie, które może przejąć kontrolę nad komputerem.
Taki malware potrafi zbierać dane logowania, monitorować aktywność użytkownika, a nawet uzyskać dostęp do kont bankowych czy portfeli kryptowalut. W niektórych przypadkach atakujący mogą także przejąć pełną kontrolę nad systemem.
Nie wszystkie systemy to wykrywają
Choć część oprogramowania antywirusowego potrafi już wykrywać tego typu zagrożenia, problem polega na tym, że nie wszystkie rozwiązania są skuteczne. Cyberprzestępcy stale modyfikują swoje narzędzia, aby omijać zabezpieczenia.
To oznacza, że nawet osoby, które dbają o bezpieczeństwo, nie są w pełni chronione. Wystarczy jeden błąd, chwila nieuwagi lub zbyt szybka decyzja, aby stracić dostęp do swoich danych.
Oszustwa wtórne – rosnący problem
Eksperci określają tego typu działania jako „oszustwa wtórne”. Polegają one na tym, że przestępcy celują w osoby, które już wcześniej padły ofiarą oszustwa. To szczególnie niebezpieczna forma ataku, ponieważ wykorzystuje psychologiczne słabości ofiar.
Osoby poszkodowane często są zdeterminowane, aby odzyskać pieniądze. Szukają pomocy, śledzą informacje i są bardziej podatne na sugestie. Dla cyberprzestępców to idealna sytuacja.
Takie ataki stają się coraz częstsze przy dużych aferach finansowych. Im większa skala problemu, tym większa liczba potencjalnych ofiar, a co za tym idzie – większe pole do działania dla oszustów.
Deepfake i dezinformacja
Sprawę komplikuje jeszcze jeden element. W sieci pojawiają się fałszywe nagrania i komunikaty, które mają uwiarygodnić przekaz oszustów. Coraz częściej wykorzystywana jest technologia deepfake, pozwalająca tworzyć realistyczne materiały wideo.
W praktyce oznacza to, że użytkownik może zobaczyć nagranie rzekomego eksperta, prawnika lub przedstawiciela instytucji, który zachęca do skorzystania z „oferty odzyskania środków”. Dla wielu osób taki materiał jest wystarczającym dowodem wiarygodności.
To pokazuje, jak bardzo zmienił się krajobraz cyberprzestępczości. Dziś nie wystarczy już ostrożność wobec podejrzanych maili. Trzeba także krytycznie podchodzić do treści wideo i informacji publikowanych w sieci.
Śledztwo trwa, ale pieniędzy wciąż brak
Tymczasem sama sprawa Zondacrypto nadal jest przedmiotem śledztwa. Prokuratura bada możliwe oszustwa i pranie pieniędzy, a skala strat liczona jest w setkach milionów złotych. Liczba poszkodowanych stale rośnie, a sytuacja pozostaje niejasna.
To właśnie brak konkretnych rozwiązań i przeciągające się postępowanie sprawiają, że ludzie szukają alternatywnych dróg odzyskania pieniędzy. Niestety, często trafiają w ręce kolejnych oszustów.
Jak się chronić
Najważniejsza zasada jest prosta, choć trudna do zastosowania w praktyce. Należy zachować spokój i nie podejmować decyzji pod wpływem emocji. Każda wiadomość obiecująca szybkie odzyskanie pieniędzy powinna wzbudzić podejrzenia.
Nie należy klikać w podejrzane linki ani pobierać plików z nieznanych źródeł. Warto także weryfikować nadawcę wiadomości i sprawdzać, czy dana instytucja rzeczywiście prowadzi taką komunikację.
W przypadku wątpliwości najlepiej skontaktować się bezpośrednio z oficjalnym źródłem, zamiast korzystać z linków zawartych w mailu.
Nowa rzeczywistość po aferach finansowych
Sytuacja wokół Zondacrypto pokazuje szerszy problem. W erze cyfrowej jedno oszustwo często prowadzi do kolejnych. Cyberprzestępcy nie tylko tworzą nowe schematy, ale także wykorzystują istniejące kryzysy.
Dla użytkowników oznacza to konieczność jeszcze większej ostrożności. Każda duża afera finansowa staje się okazją dla kolejnych grup przestępczych, które próbują wykorzystać chaos i brak informacji.
Podsumowanie
Nowa kampania phishingowa pokazuje, że zagrożenie nie kończy się na pierwszym oszustwie. W wielu przypadkach to dopiero początek problemów.
Osoby poszkodowane przez Zondacrypto muszą dziś uważać nie tylko na brak środków, ale także na kolejne próby wyłudzeń. To trudna sytuacja, w której emocje mogą prowadzić do kolejnych strat.
Jedno jest pewne – w świecie cyfrowych finansów ostrożność staje się najważniejszym narzędziem ochrony.